Domain thermoweste.de kaufen?
Wir ziehen mit dem Projekt
thermoweste.de um.
Sind Sie am Kauf der Domain
thermoweste.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain thermoweste.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Winter- und WeihnachtsmärchenWinter- und Weihnachtsmärchen , Die schönsten Geschichten von Grimm bis Wilde | Schmuckausgabe von preisgekrönter Illustratorin mit magischen Farbillustrationen und Poster | ab 6 Jahren , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20240830, Produktform: Leinen, Illustrator: Le, Khoa, Redaktion: Groh Verlag, Seitenzahl/Blattzahl: 224, Abbildungen: Kunstvoll gestaltet mit vielen traumhaften Illustrationen, Themenüberschrift: JUVENILE FICTION / Fairy Tales & Folklore / Adaptations, Keyword: Familienbuch Advent Weihnachten; Geschenk Advent; Geschenk für die Freundin; Grimms Märchen zum Vorlesen; Märchen Bilderbuch; Märchen aus aller Welt; Märchen für Erwachsene; Märchen für Kinder; Märchen für Senioren; Märchen zum Vorlesen; Märchenbuch Kinder ab 6; Märchenbuch Kinder ab 8; Märchenbuch für Kinder und Erwachsene; Märchenbuch illustriert; Märchensammlung Grimm; Märchensammlung Kinder Erwachsene; Märchensammlung buch; Nussknacker Buch; Oscar Wilde Märchen; Schneekönigin Buch; Tschechische Märchen buch; Weihnachten Bücher; Weihnachten Geschenke für Kinder; Weihnachten Märchen; Weihnachtsbuch; Weihnachtsgeschenk Mama; Weihnachtsgeschenk Oma, Fachschema: Märchen~Volksmärchen~Advent / Geschenkband~Geschenkband / Advent, Weihnachten~Geschenkband / Jahreslauf / Winter~Geschenkband / Weihnachten~Weihnachten / Geschenkband~Winter / Geschenkband~Geschenkband~Anthologie / Belletristik / Kinder- u. Jugendliteratur~Geschenkband / Kinder, Fachkategorie: Geschenkbücher~Kinder/Jugendliche: Anthologien~Kinder/Jugendliche: Märchen, Sagen, Legenden~Kindergeschenkbücher, Interesse Alter: empfohlenes Alter: ab 6 Jahre~Weihnachten~Jahreszeiten: Winter, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Belletristik/Geschenkbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 224, Höhe: 30, Gewicht: 1227, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hartmann, Christian: Sport verstehen - Sport erlebenSport verstehen - Sport erleben , "Sport verstehen - Sport erleben" ist der Titel, der die Inhalte des vorliegenden Buches, das vorwiegend für den Leistungskurs Sport der Gymnasialen Oberstufe konzipiert wurde, in seiner Komplexität widerspiegelt. Da vor der Überarbeitung des Fachbuches die Lehrinhalte im Leistungskurs Sport (Theorievermittlung) deutschlandweit gesichtet wurden, ist eine Verwendung des Lehrbuches über die Bundesländer hinweg möglich und zu empfehlen. Ziel des Buches ist es, durch die Vermittlung von Wissen und Kenntnissen Verständnis für die dem Sporttreiben zugrundeliegenden Themen zu wecken und die Hintergründe der von Trainern und Sportlern oft umgangssprachlich formulierten Sachverhalte zu beleuchten. Entsprechend dieser Ziele werden als gesichert geltende Erkenntnisse der Sportwissenschaft dargestellt, die helfen können, den Sport in seinen Zusammenhängen zu verstehen. Für das eigene sportliche Handeln erhalten die Leser zudem einen umfassenden Überblick an trainingsmethodischen Kenntnissen. Das Besondere des Buches ist die integrative Betrachtung der Themen, die immer einheitlich aus der Sicht verschiedener Wissenschaftsdisziplinen (Sportpsychologie, -soziologie, -biologie, -motorik, -biomechanik und der Trainingswissenschaft) behandelt werden. Studierenden der Sportwissenschaft und des Lehramtsstudiums "Sport" kann das Buch als Kompendium zur Prüfungsvorbereitung und Trainern und Sportlehrern als Nachschlagewerk zur Auffrischung ihres Wissens empfohlen werden. , Wassersportträger > Transportsysteme , Auflage: überarbeitete und erweiterte Auflage, Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Hartmann, Christian~Minow, Hans-Joachim~Senf, Gunar, Auflage: 24004, Auflage/Ausgabe: überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 479, Abbildungen: zahlreiche, meist farbige Abbildungen, Keyword: Leistungskurs Sport; Sportpsychologie; Trainingswissenschaft, Fachschema: Japan / Sprache~Japanisch~Sport / Theorie, Forschung, Studium~Sport / Sportunterricht~Sportunterricht, Warengruppe: HC/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 170, Höhe: 24, Gewicht: 1144, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Farbe und Größe der Funktionsweste bevorzugen Sie für den kommenden Outdoor-Ausflug?
Ich bevorzuge eine leuchtend gelbe Funktionsweste in Größe M für den kommenden Outdoor-Ausflug, da sie gut sichtbar ist und mir ausreichend Bewegungsfreiheit bietet. **
-
Welche Ausrüstung ist notwendig, um sich auf eine mehrtägige Outdoor-Wanderung vorzubereiten? Was sind wichtige Sicherheitsvorkehrungen, die man beim Outdoor-Sport beachten sollte?
Für eine mehrtägige Outdoor-Wanderung benötigt man eine gute Wanderausrüstung wie Rucksack, Zelt, Schlafsack, wetterfeste Kleidung, Proviant und Wasser. Wichtige Sicherheitsvorkehrungen sind die Mitnahme eines Erste-Hilfe-Kits, Orientierungsmaterialien wie Karte und Kompass, Notfallkontakte, sowie die Beachtung von Wettervorhersagen und das Einhalten von Routen und Zeitplänen. Es ist außerdem ratsam, sich vorab über die Gegend zu informieren, in der man wandern möchte, und gegebenenfalls einen erfahrenen Begleiter mitzunehmen. **

Welche Ausrüstung ist für eine mehrtägige Outdoor-Wanderung unverzichtbar?
Für eine mehrtägige Outdoor-Wanderung sind unverzichtbar: ein guter Rucksack mit ausreichend Stauraum, wetterfeste Kleidung und Schuhe sowie genügend Wasser und Proviant. Zudem sind eine Karte, ein Kompass oder GPS-Gerät, eine Stirnlampe, ein Erste-Hilfe-Set und ein Biwaksack wichtige Ausrüstungsgegenstände. **
Welche essentiellen Ausrüstungsgegenstände benötigt man für eine Outdoor-Wanderung?
Für eine Outdoor-Wanderung benötigt man festes Schuhwerk mit gutem Profil, wetterfeste Kleidung und ausreichend Wasser und Verpflegung. Zusätzlich sind eine Karte oder GPS-Gerät, ein Erste-Hilfe-Set und ein Notfall-Handy empfehlenswert. Es ist wichtig, sich je nach Wetterlage und Schwierigkeitsgrad der Wanderung angemessen auszurüsten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
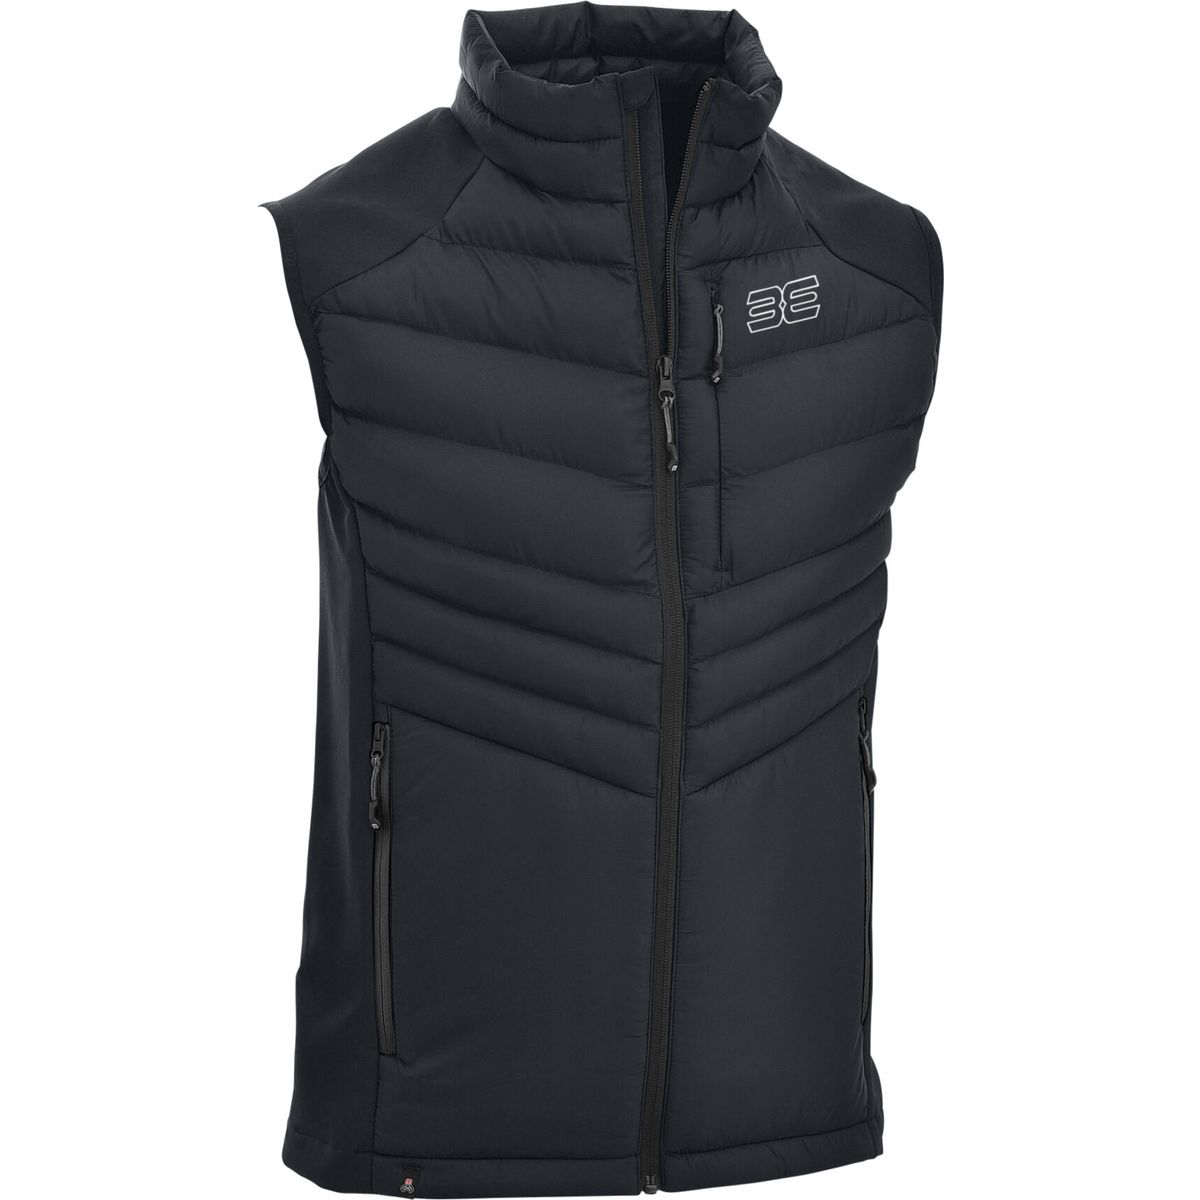
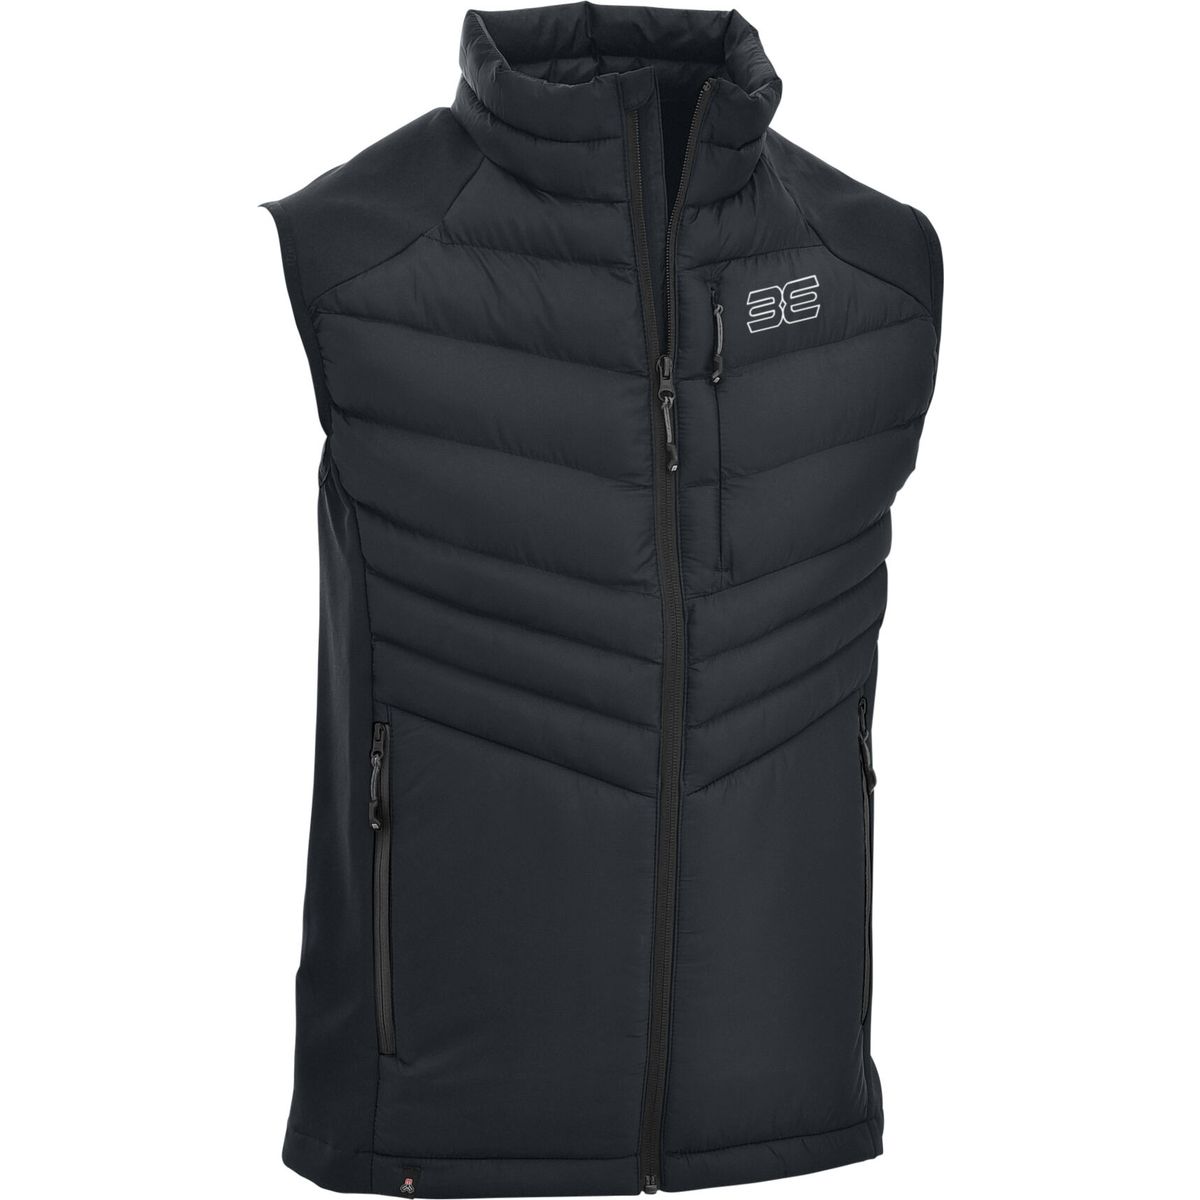
MAUL Sport Brunnenkopf Ultra - Hybrid Thermoweste black (0101) 64 4227300110-0101-64Die Brunnenkopf Ultra - Hybrid Thermoweste von MAUL Sport ist der ideale Begleiter für Herren, die Wert auf Funktionalität und Stil legen. Diese Weste wurde speziell für Outdoor-Aktivitäten wie Wandern entwickelt, eignet sich jedoch ebenso für den Alltag. Mit ihrer sehr hohen Wärmeisolierung hält sie den Oberkörper angenehm warm, während die atmungsaktiven Eigenschaften für ein komfortables Tragegefühl sorgen, selbst bei intensiver körperlicher Betätigung. Dank der recycelten PET-Thermoisolation-Füllung und den elastischen Softshell-Einsätzen bietet die Weste eine hervorragende Isolierung und Bewegungsfreiheit. Die wind- und wasserabweisenden Eigenschaften schützen zuverlässig vor unbeständigem Wetter, während der Saumkordelzug eine individuelle Anpassung und optimale Passform ermöglicht. Praktische Details wie die RV-Einschubtaschen und die Naht-RV-Brusttasche bieten genügend Platz für wichtige Utensilien und ermöglichen schnellen Zugriff auf Wertsachen. Die Brunnenkopf Ultra - Hybrid Thermoweste ist ein vielseitiges Basic-Kleidungsstück, das sowohl solo über einem Hemd oder Shirt als auch als wärmende Schicht unter einer Jacke getragen werden kann. Produktdetails Gemacht für: Herren Optimal für: Wandern Alltag Features: Wasserabweisend atmungsaktiv sehr hohe Wärmeisolierung wind- und wasserabweisend Saumkordel RV-Einschubtaschen Naht-RV-Brusttasche Materialien: 100 % recyceltes Polyester91,15 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Winter- und WeihnachtsmärchenWinter- und Weihnachtsmärchen , Die schönsten Geschichten von Grimm bis Wilde | Schmuckausgabe von preisgekrönter Illustratorin mit magischen Farbillustrationen und Poster | ab 6 Jahren , Kabel, Kabelbäume & Kabelsteckverbinder > Getriebe & Antriebstechnik , Erscheinungsjahr: 20240830, Produktform: Leinen, Illustrator: Le, Khoa, Redaktion: Groh Verlag, Seitenzahl/Blattzahl: 224, Abbildungen: Kunstvoll gestaltet mit vielen traumhaften Illustrationen, Themenüberschrift: JUVENILE FICTION / Fairy Tales & Folklore / Adaptations, Keyword: Familienbuch Advent Weihnachten; Geschenk Advent; Geschenk für die Freundin; Grimms Märchen zum Vorlesen; Märchen Bilderbuch; Märchen aus aller Welt; Märchen für Erwachsene; Märchen für Kinder; Märchen für Senioren; Märchen zum Vorlesen; Märchenbuch Kinder ab 6; Märchenbuch Kinder ab 8; Märchenbuch für Kinder und Erwachsene; Märchenbuch illustriert; Märchensammlung Grimm; Märchensammlung Kinder Erwachsene; Märchensammlung buch; Nussknacker Buch; Oscar Wilde Märchen; Schneekönigin Buch; Tschechische Märchen buch; Weihnachten Bücher; Weihnachten Geschenke für Kinder; Weihnachten Märchen; Weihnachtsbuch; Weihnachtsgeschenk Mama; Weihnachtsgeschenk Oma, Fachschema: Märchen~Volksmärchen~Advent / Geschenkband~Geschenkband / Advent, Weihnachten~Geschenkband / Jahreslauf / Winter~Geschenkband / Weihnachten~Weihnachten / Geschenkband~Winter / Geschenkband~Geschenkband~Anthologie / Belletristik / Kinder- u. Jugendliteratur~Geschenkband / Kinder, Fachkategorie: Geschenkbücher~Kinder/Jugendliche: Anthologien~Kinder/Jugendliche: Märchen, Sagen, Legenden~Kindergeschenkbücher, Interesse Alter: empfohlenes Alter: ab 6 Jahre~Weihnachten~Jahreszeiten: Winter, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Belletristik/Geschenkbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 272, Breite: 224, Höhe: 30, Gewicht: 1227, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hartmann, Christian: Sport verstehen - Sport erlebenSport verstehen - Sport erleben , "Sport verstehen - Sport erleben" ist der Titel, der die Inhalte des vorliegenden Buches, das vorwiegend für den Leistungskurs Sport der Gymnasialen Oberstufe konzipiert wurde, in seiner Komplexität widerspiegelt. Da vor der Überarbeitung des Fachbuches die Lehrinhalte im Leistungskurs Sport (Theorievermittlung) deutschlandweit gesichtet wurden, ist eine Verwendung des Lehrbuches über die Bundesländer hinweg möglich und zu empfehlen. Ziel des Buches ist es, durch die Vermittlung von Wissen und Kenntnissen Verständnis für die dem Sporttreiben zugrundeliegenden Themen zu wecken und die Hintergründe der von Trainern und Sportlern oft umgangssprachlich formulierten Sachverhalte zu beleuchten. Entsprechend dieser Ziele werden als gesichert geltende Erkenntnisse der Sportwissenschaft dargestellt, die helfen können, den Sport in seinen Zusammenhängen zu verstehen. Für das eigene sportliche Handeln erhalten die Leser zudem einen umfassenden Überblick an trainingsmethodischen Kenntnissen. Das Besondere des Buches ist die integrative Betrachtung der Themen, die immer einheitlich aus der Sicht verschiedener Wissenschaftsdisziplinen (Sportpsychologie, -soziologie, -biologie, -motorik, -biomechanik und der Trainingswissenschaft) behandelt werden. Studierenden der Sportwissenschaft und des Lehramtsstudiums "Sport" kann das Buch als Kompendium zur Prüfungsvorbereitung und Trainern und Sportlehrern als Nachschlagewerk zur Auffrischung ihres Wissens empfohlen werden. , Wassersportträger > Transportsysteme , Auflage: überarbeitete und erweiterte Auflage, Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Hartmann, Christian~Minow, Hans-Joachim~Senf, Gunar, Auflage: 24004, Auflage/Ausgabe: überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 479, Abbildungen: zahlreiche, meist farbige Abbildungen, Keyword: Leistungskurs Sport; Sportpsychologie; Trainingswissenschaft, Fachschema: Japan / Sprache~Japanisch~Sport / Theorie, Forschung, Studium~Sport / Sportunterricht~Sportunterricht, Warengruppe: HC/Bildungswesen (Schule/Hochschule), UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 170, Höhe: 24, Gewicht: 1144, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MAUL Sport Brunnenkopf Ultra - Hybrid Thermoweste black (0101) 66 4227300110-0101-66Die Brunnenkopf Ultra - Hybrid Thermoweste von MAUL Sport ist der ideale Begleiter für Herren, die Wert auf Funktionalität und Stil legen. Diese Weste wurde speziell für Outdoor-Aktivitäten wie Wandern entwickelt, eignet sich jedoch ebenso für den Alltag. Mit ihrer sehr hohen Wärmeisolierung hält sie den Oberkörper angenehm warm, während die atmungsaktiven Eigenschaften für ein komfortables Tragegefühl sorgen, selbst bei intensiver körperlicher Betätigung. Dank der recycelten PET-Thermoisolation-Füllung und den elastischen Softshell-Einsätzen bietet die Weste eine hervorragende Isolierung und Bewegungsfreiheit. Die wind- und wasserabweisenden Eigenschaften schützen zuverlässig vor unbeständigem Wetter, während der Saumkordelzug eine individuelle Anpassung und optimale Passform ermöglicht. Praktische Details wie die RV-Einschubtaschen und die Naht-RV-Brusttasche bieten genügend Platz für wichtige Utensilien und ermöglichen schnellen Zugriff auf Wertsachen. Die Brunnenkopf Ultra - Hybrid Thermoweste ist ein vielseitiges Basic-Kleidungsstück, das sowohl solo über einem Hemd oder Shirt als auch als wärmende Schicht unter einer Jacke getragen werden kann. Produktdetails Gemacht für: Herren Optimal für: Wandern Alltag Features: Wasserabweisend atmungsaktiv sehr hohe Wärmeisolierung wind- und wasserabweisend Saumkordel RV-Einschubtaschen Naht-RV-Brusttasche Materialien: 100 % recyceltes Polyester119,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Farbe und Größe der Funktionsweste bevorzugen Sie für den kommenden Outdoor-Ausflug?
Ich bevorzuge eine leuchtend gelbe Funktionsweste in Größe M für den kommenden Outdoor-Ausflug, da sie gut sichtbar ist und mir ausreichend Bewegungsfreiheit bietet. **
-
Welche Ausrüstung ist notwendig, um sich auf eine mehrtägige Outdoor-Wanderung vorzubereiten? Was sind wichtige Sicherheitsvorkehrungen, die man beim Outdoor-Sport beachten sollte?
Für eine mehrtägige Outdoor-Wanderung benötigt man eine gute Wanderausrüstung wie Rucksack, Zelt, Schlafsack, wetterfeste Kleidung, Proviant und Wasser. Wichtige Sicherheitsvorkehrungen sind die Mitnahme eines Erste-Hilfe-Kits, Orientierungsmaterialien wie Karte und Kompass, Notfallkontakte, sowie die Beachtung von Wettervorhersagen und das Einhalten von Routen und Zeitplänen. Es ist außerdem ratsam, sich vorab über die Gegend zu informieren, in der man wandern möchte, und gegebenenfalls einen erfahrenen Begleiter mitzunehmen. **
-
Welche Ausrüstung ist für eine mehrtägige Outdoor-Wanderung unverzichtbar?
Für eine mehrtägige Outdoor-Wanderung sind unverzichtbar: ein guter Rucksack mit ausreichend Stauraum, wetterfeste Kleidung und Schuhe sowie genügend Wasser und Proviant. Zudem sind eine Karte, ein Kompass oder GPS-Gerät, eine Stirnlampe, ein Erste-Hilfe-Set und ein Biwaksack wichtige Ausrüstungsgegenstände. **
-
Welche essentiellen Ausrüstungsgegenstände benötigt man für eine Outdoor-Wanderung?
Für eine Outdoor-Wanderung benötigt man festes Schuhwerk mit gutem Profil, wetterfeste Kleidung und ausreichend Wasser und Verpflegung. Zusätzlich sind eine Karte oder GPS-Gerät, ein Erste-Hilfe-Set und ein Notfall-Handy empfehlenswert. Es ist wichtig, sich je nach Wetterlage und Schwierigkeitsgrad der Wanderung angemessen auszurüsten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.